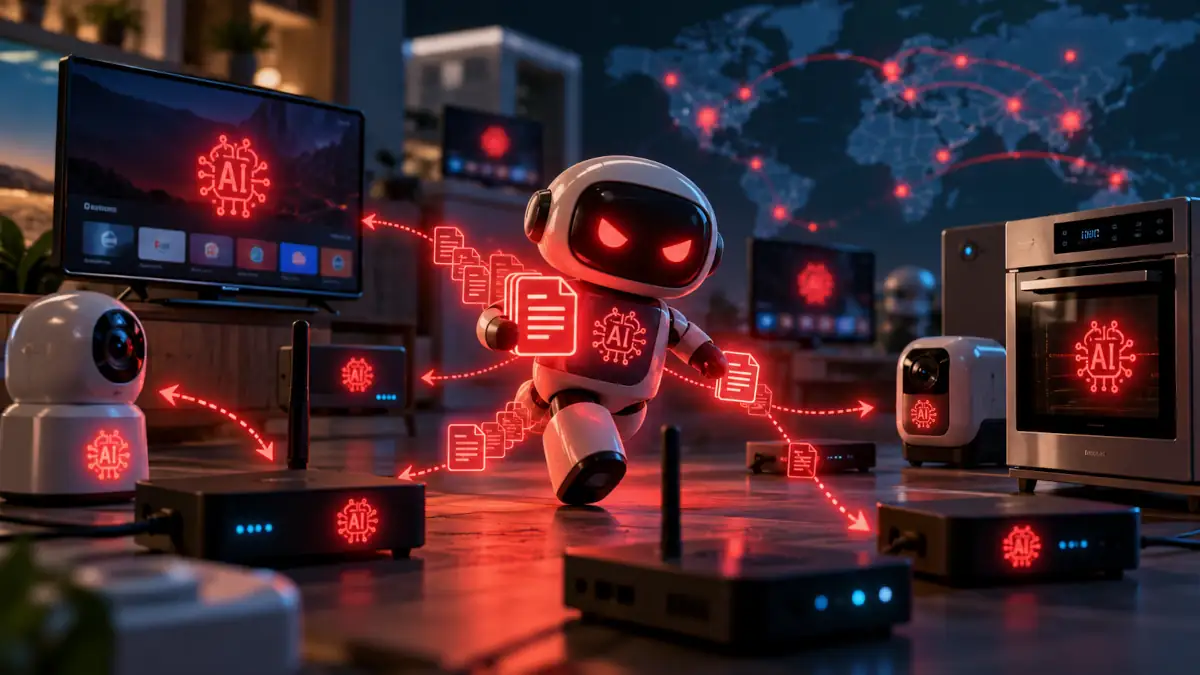
Anthropic เตือน AI Worms อาจพัฒนาจนแพร่กระจายตัวเองผ่านอุปกรณ์ IoT ได้ โดยไม่ต้องพึ่งดาต้าเซ็นเตอร์
Anthropic เผยผลการทดลองที่ชี้ว่า AI Model ขนาดเล็กอาจมีความสามารถเพียงพอสำหรับสร้างมัลแวร์ที่แพร่กระจายตัวเองผ่านอุปกรณ์ IoT ในอนาคตอันใกล้ แม้ปัจจุบันยังมีข้อจำกัดด้านความสามารถและความเร็ว แต่การนำ AI ไปใช้กับอุปกรณ์ราคาถูกหลายพันหรือหลายล้านเครื่องอาจสร้างความเสี่ยงด้านความปลอดภัยรูปแบบใหม่
Anthropic เผยแพร่ผลการศึกษาเรื่อง AI models may be capable of self-replicating without access to a datacenter เมื่อวันที่ 13 ตุลาคม 2026 โดย William Zhou และ Daniel Freeman มุ่งศึกษาความเป็นไปได้ที่ AI จะสามารถค้นหาเครื่องเป้าหมาย เข้าถึงระบบ ติดตั้งสภาพแวดล้อมสำหรับรันโมเดล และแพร่กระจายไปยังอุปกรณ์อื่นได้โดยไม่ต้องรอคำสั่งจากมนุษย์
งานวิจัยนี้ใช้คำว่า Autonomous Replication and Adaptation (ARA) เพื่ออธิบายความสามารถในการทำสำเนาและปรับตัวของระบบ AI โดยเน้นกรณีที่ AI อาศัยอุปกรณ์ IoT ซึ่งมีทรัพยากรจำกัดและอาจมีระบบรักษาความปลอดภัยที่ไม่เพียงพอ
AI Worms คืออะไร และแตกต่างจากมัลแวร์ทั่วไปอย่างไร
Worm เป็นมัลแวร์ที่แพร่กระจายจากคอมพิวเตอร์เครื่องหนึ่งไปยังอีกเครื่องหนึ่งได้โดยไม่ต้องให้ผู้ใช้คัดลอกหรือติดตั้งด้วยตนเอง ส่วน AI Worms เพิ่มความสามารถของโมเดล AI เข้ามาเพื่อช่วยดำเนินการหลายขั้นตอน เช่น วิเคราะห์สภาพแวดล้อม เลือกเครื่องมือที่เหมาะสม แก้ไขปัญหาระหว่างติดตั้ง และปรับวิธีทำงานเมื่อพบอุปกรณ์ที่ไม่คุ้นเคย
Anthropic แบ่งกระบวนการแพร่กระจายออกเป็น 4 ขั้นตอน ได้แก่
- ค้นหาเป้าหมาย ตรวจหาอุปกรณ์อื่นที่เชื่อมต่ออยู่ในเครือข่าย
- เข้าถึงระบบ ใช้ช่องโหว่หรือการตั้งค่าที่ไม่ปลอดภัยเพื่อเข้าควบคุมเครื่องเป้าหมาย
- ติดตั้งระบบ Inference จัดเตรียม Runtime, ไลบรารี และส่วนประกอบที่จำเป็นสำหรับรัน AI Model
- แพร่กระจายต่อ ส่งองค์ประกอบที่จำเป็นไปยังเครื่องใหม่ แล้วเริ่มกระบวนการเดิมอีกครั้ง
ประเด็นสำคัญคือ AI ต้องทำงานต่อเนื่องได้หลายขั้นตอน ไม่ใช่เพียงเขียนโค้ดหรือค้นหาช่องโหว่ได้เป็นครั้ง ๆ เพราะการติดตั้งโมเดลให้ทำงานบนฮาร์ดแวร์ที่ไม่คุ้นเคยต้องอาศัยการตัดสินใจเกี่ยวกับระบบปฏิบัติการ แพ็กเกจซอฟต์แวร์ เวอร์ชันไลบรารี และข้อจำกัดของหน่วยความจำ
ทำไม Smart TV Box ราคาถูกจึงกลายเป็นเป้าหมายที่น่าสนใจ
โดยทั่วไป เมื่อพูดถึงการรัน AI Model ขนาดใหญ่ เรามักนึกถึง GPU ในดาต้าเซ็นเตอร์ แต่ Anthropic ทดลองใช้ Android TV Box ราคาประมาณ 55 ดอลลาร์สหรัฐต่อเครื่อง จำนวน 15 เครื่อง เพื่อรัน Gemma4-26B-A4B แบบกระจายโมเดลไปยังอุปกรณ์หลายเครื่อง
อุปกรณ์แต่ละเครื่องมี RAM 4GB และรับผิดชอบโมเดลเพียงบางส่วน โดยใช้วิธี Pipeline Parallelism เพื่อให้หลายเครื่องทำงานร่วมกัน
ผลการทดลองทำความเร็วได้ประมาณ 0.39 Token ต่อวินาที แสดงให้เห็นว่าอุปกรณ์ราคาถูกสามารถร่วมกันรันโมเดลที่มีพารามิเตอร์รวมระดับ 26B ได้จริง แม้ความเร็วจะต่ำเมื่อเทียบกับ GPU สำหรับงาน AI โดยเฉพาะ
Anthropic ยังประเมินว่า Smart TV Box ที่มี RAM 4GB และใช้โมเดลแบบ 4-bit Quantization สามารถรองรับการรันโมเดลขนาด 9B เมื่อใช้เครื่องอย่างน้อย 4 เครื่อง และโมเดลขนาด 26B เมื่อใช้เครื่องมากกว่า 10 เครื่อง ทั้งนี้ ตัวเลขดังกล่าวเป็นผลจากการทดลองและสมมติฐานของผู้วิจัย ไม่ใช่ข้อกำหนดที่รับประกันว่าจะใช้ได้กับอุปกรณ์ทุกรุ่น
อุปกรณ์ IoT ที่อาจมีความเสี่ยงยังรวมถึงกล้องรักษาความปลอดภัย เครื่องประชุมทางวิดีโอ เครื่องใช้ไฟฟ้าอัจฉริยะ และอุปกรณ์ที่มีชิป AI สำหรับประมวลผลภายในเครื่อง
โมเดลขนาดเล็กเริ่มทำงานสำคัญได้ แต่ยังติดข้อจำกัด
Anthropic ทดสอบความสามารถของโมเดล Open-Weight หลายขนาด โดยเน้นงานติดตั้งระบบ Inference สำหรับ Llama 3.1 8B บนฮาร์ดแวร์ที่แตกต่างกัน
ผลการทดลองพบว่า Qwen3.5-9B สามารถตั้งค่าระบบ Inference บนอุปกรณ์หลายประเภท ตั้งแต่ Jetson Nano ไปจนถึง Mac และเครื่องที่ใช้ RTX 4090 ขณะที่โมเดลที่มีความสามารถสูงกว่ามักทำงานได้สม่ำเสมอและมีประสิทธิภาพมากกว่า
อย่างไรก็ตาม การทำแต่ละขั้นตอนสำเร็จไม่ได้หมายความว่าโมเดลจะสามารถเชื่อมโยงทุกขั้นตอนให้เป็นกระบวนการเดียวได้อย่างน่าเชื่อถือ
ในการทดลองแพร่กระจายระหว่างโหนด Android Emulator จำนวน 8 เครื่อง ซึ่งเปิดพอร์ต ADB โดยไม่มีการยืนยันตัวตน GLM-5.2 เป็นโมเดล Open-Weight เพียงตัวเดียวในชุดที่ทดสอบซึ่งทำกระบวนการจำลองการแพร่กระจายได้ครบวงจร โดยเข้าถึงโหนดครบ 8 เครื่องในการทดลอง 4 จาก 5 ครั้ง และเข้าถึงได้ 7 จาก 8 เครื่องในอีกหนึ่งครั้ง
การทดลองนี้ยังมีข้อจำกัดสำคัญ เพราะผู้วิจัยลดความซับซ้อนของขั้นตอนการเจาะระบบด้วยการเปิดช่องทางเข้าถึงที่ไม่มีการยืนยันตัวตน ผลลัพธ์จึงสะท้อนความสามารถในการประสานงานและติดตั้ง Inference ภายใต้เงื่อนไขที่กำหนด ไม่ใช่หลักฐานว่าโมเดลดังกล่าวสามารถเจาะระบบจริงที่มีการป้องกันอย่างครบถ้วนได้ด้วยตัวเอง
ความสามารถของโมเดลเพิ่มขึ้นเร็วกว่าขนาดที่เหมาะสมสำหรับอุปกรณ์ปลายทาง
การสร้าง AI Worm ที่ใช้งานได้จริงมีข้อจำกัดอยู่สองด้าน
- ด้านแรก โมเดลต้องมีความสามารถเพียงพอที่จะค้นหาเป้าหมาย ดำเนินการหลายขั้นตอน และแก้ปัญหาระหว่างติดตั้ง
- ด้านที่สอง โมเดลต้องมีขนาดเล็กพอที่จะรันบนอุปกรณ์ที่เข้าควบคุมได้
หากโมเดลมีขนาดเล็กแต่ทำงานหลายขั้นตอนไม่สำเร็จ ก็ไม่สามารถแพร่กระจายได้อย่างน่าเชื่อถือ ในทางกลับกัน หากโมเดลมีความสามารถสูงแต่ต้องใช้หน่วยความจำหรือทรัพยากรมากเกินไป ก็อาจไม่เหมาะกับอุปกรณ์ IoT ราคาถูก
Anthropic วิเคราะห์แนวโน้มความสามารถของโมเดล Open-Weight ที่มีพารามิเตอร์รวมไม่เกิน 30B และประเมินว่า หากความสามารถยังเพิ่มขึ้นในอัตราเดิม โมเดลขนาดเล็กอาจมีความสามารถถึงระดับที่จำเป็นต่อการแพร่กระจายแบบครบวงจรภายในสิ้นปี 2026
อย่างไรก็ตาม นี่เป็นการคาดการณ์จากแนวโน้มของดัชนีความสามารถ ECI ไม่ใช่กำหนดเวลาที่รับประกันว่าจะเกิด AI Worm ที่แพร่กระจายได้จริงในโลกภายนอก
หาก AI Worm แพร่กระจายได้จริง ความเร็วอาจต่ำกว่าที่หลายคนคิด
แม้การกระจายงานไปยังอุปกรณ์จำนวนมากจะเพิ่มกำลังประมวลผลรวม แต่ไม่ได้ทำให้การแพร่กระจายรวดเร็วเสมอไป
Anthropic พบว่า Gemma4-26B-A4B ที่กระจายอยู่บน Smart TV Box 15 เครื่องทำงานได้ประมาณ 0.3 Token ต่อวินาที เมื่อเฉลี่ยการประมวลผลตามภาระงานที่ใช้ทดสอบการตั้งค่า Inference ที่ Context Length 32K
จากข้อมูลการทดลอง ผู้วิจัยประเมินเวลาสำหรับการตั้งค่าระบบ Inference ในแต่ละรอบไว้ดังนี้
| โมเดล | เวลาประมวลผล Context Window | เวลาสำหรับการตั้งค่า Inference |
|---|---|---|
| Gemma4-26B-A4B | 27.3 ถึง 31.8 ชั่วโมง | 71 ถึง 150 ชั่วโมง |
| Qwen3.5-9B | 10.9 ชั่วโมง | 28 ถึง 51 ชั่วโมง |
ตัวเลขเหล่านี้เป็นผลประเมินภายใต้การทดลองของ Anthropic ไม่ใช่เวลาที่มัลแวร์ทุกชนิดจะใช้ในการติดอุปกรณ์หนึ่งเครื่อง เพราะระยะเวลาจริงขึ้นอยู่กับฮาร์ดแวร์ เครือข่าย ขนาดโมเดล และความซับซ้อนของงาน
ผู้วิจัยยังยกตัวอย่าง Kimwolf ซึ่งเป็นบอตเน็ตที่มีอุปกรณ์ติดเชื้อมากกว่า 2 ล้านเครื่อง โดยส่วนใหญ่เป็น Android TV Box หากสมมติว่าอุปกรณ์ 15 เครื่องต่อกลุ่มรัน Gemma4-26B-A4B ได้หนึ่งชุด จะเทียบเท่ากับโมเดลประมาณ 133,000 ชุดทั่วเครือข่าย
แต่กำลังประมวลผลรวมดังกล่าวยังอยู่ในระดับประมาณ 40 เทียบเท่า NVIDIA H100 ตามสมมติฐานและวิธีเปรียบเทียบของงานวิจัย จึงไม่ได้หมายความว่าบอตเน็ตจะมีประสิทธิภาพเทียบเท่าดาต้าเซ็นเตอร์ขนาดใหญ่
ความเสี่ยงที่ผู้วิจัยให้ความสำคัญจึงอยู่ที่การแพร่กระจายอย่างต่อเนื่องและยากต่อการกำจัดให้หมด มากกว่าความเร็วในการประมวลผลของอุปกรณ์แต่ละเครื่อง
AI Worm อาจปรับตัวจากประสบการณ์ของเครื่องก่อนหน้า
อีกประเด็นที่แตกต่างจากบอตเน็ตแบบเดิมคือ AI สามารถส่งต่อข้อมูลเกี่ยวกับความสำเร็จและความล้มเหลวไปยังโมเดลรุ่นถัดไปได้
Anthropic ทดสอบ Qwen3.5-9B โดยให้แต่ละรอบบันทึกแนวทางที่ทดลอง ปัญหาที่พบ และวิธีแก้ไข ก่อนส่งต่อบันทึกเหล่านี้ให้ Agent รุ่นถัดไปใช้ดำเนินการต่อ
ผลการทดลองพบว่าอัตราความสำเร็จในการตั้งค่า Inference เพิ่มจาก 45% ในรุ่นแรก เป็นประมาณ 61% ถึง 84% ในรุ่นถัดมา
ผลลัพธ์นี้แสดงให้เห็นว่าการส่งต่อข้อมูลจากประสบการณ์ก่อนหน้าอาจช่วยให้ Agent ทำงานได้ดีขึ้นในสภาพแวดล้อมเดิมหรือสภาพแวดล้อมที่คล้ายกัน แต่ไม่ได้หมายความว่าโมเดลกำลังฝึกน้ำหนักใหม่ด้วยตัวเอง หรือจะสามารถปรับตัวเข้ากับอุปกรณ์ทุกประเภทได้โดยอัตโนมัติ
ผู้วิจัยยังทดลองให้โมเดลขนาดเล็กขอคำแนะนำจากโมเดลที่มีความสามารถสูงกว่า แต่ไม่พบว่าคำแนะนำดังกล่าวช่วยเพิ่มอัตราความสำเร็จอย่างมีนัยสำคัญในงานที่ทดสอบ สาเหตุหนึ่งคือโมเดลขนาดเล็กยังไม่สามารถระบุคำถามที่จำเป็นต่อการแก้ปัญหาได้อย่างเหมาะสม
AI Worm ต่างจากบอตเน็ตแบบเดิมอย่างไร
บอตเน็ตแบบดั้งเดิมมักมุ่งโจมตีอุปกรณ์หรือระบบบางประเภท และอาศัยชุดคำสั่งที่ผู้พัฒนากำหนดไว้ล่วงหน้า
AI Worm อาจใช้โมเดลช่วยเลือกเครื่องมือ วิเคราะห์ระบบปฏิบัติการที่แตกต่างกัน และแก้ปัญหาเมื่อต้องติดตั้งซอฟต์แวร์บนฮาร์ดแวร์ที่ไม่เคยพบมาก่อน ความสามารถนี้อาจทำให้มัลแวร์ปรับตัวเข้ากับอุปกรณ์หลายประเภทได้ดีกว่าการใช้สคริปต์ตายตัว
อย่างไรก็ตาม งานวิจัยยังไม่ได้แสดงให้เห็นว่า AI Worm สามารถหลบเลี่ยงระบบตรวจจับ ต่อสู้กับผู้ดูแลระบบ หรือแพร่กระจายผ่านเครือข่ายจริงที่มีระบบป้องกันหลายชั้นได้อย่างมีประสิทธิภาพ ความสามารถเหล่านี้ยังเป็นประเด็นที่ต้องศึกษาต่อ
องค์กรและผู้ดูแลระบบควรป้องกันอย่างไร
Anthropic เสนอแนวทางป้องกันโดยมุ่งลดโอกาสที่อุปกรณ์ติดเชื้อจะแพร่กระจายไปยังเครื่องอื่น และลดจำนวนอุปกรณ์ที่ผู้โจมตีสามารถเข้าถึงได้
1. ตรวจสอบทราฟฟิกเครือข่ายที่ผิดปกติ
อุปกรณ์ IoT ที่ถูกใช้รันโมเดลอาจดาวน์โหลดไฟล์ขนาดใหญ่หลายกิกะไบต์ และส่งข้อมูลระหว่างอุปกรณ์อย่างต่อเนื่อง ผู้ดูแลระบบควรตรวจสอบการเชื่อมต่อที่ผิดปกติ ปริมาณข้อมูลขาออก และการสแกนเครือข่ายที่ไม่สอดคล้องกับหน้าที่ของอุปกรณ์
2. แยกเครือข่าย IoT ออกจากระบบสำคัญ
องค์กรควรแยกกล้องวงจรปิด Smart TV และอุปกรณ์ IoT ออกจากเครือข่ายที่ใช้จัดเก็บข้อมูลสำคัญหรือให้บริการระบบงานหลัก พร้อมจำกัดการเชื่อมต่อระหว่างเครือข่ายตามความจำเป็น วิธีนี้ช่วยจำกัดผลกระทบหากอุปกรณ์ใดอุปกรณ์หนึ่งถูกควบคุม
3. ปิดช่องทางเข้าถึงที่ไม่จำเป็น
ควรปิดพอร์ตบริหารจัดการที่ไม่จำเป็น ไม่เปิดบริการสำหรับการ Debug ผ่านเครือข่ายโดยไม่มีการยืนยันตัวตน และเปลี่ยนรหัสผ่านเริ่มต้นของอุปกรณ์ การจำกัดสิทธิ์เข้าถึงช่วยลดโอกาสที่ผู้โจมตีจะใช้ช่องทางที่เปิดทิ้งไว้เพื่อแพร่กระจายมัลแวร์
4. อัปเดตเฟิร์มแวร์และเปลี่ยนอุปกรณ์ที่ไม่ได้รับการดูแล
อุปกรณ์ที่ผู้ผลิตหยุดออกแพตช์อาจมีช่องโหว่สะสม ผู้ดูแลระบบควรตรวจสอบระยะเวลาการสนับสนุนของผู้ผลิต และวางแผนเปลี่ยนอุปกรณ์ที่ไม่สามารถรับการอัปเดตด้านความปลอดภัยได้
5. เตรียมกระบวนการแยกอุปกรณ์ที่ติดเชื้อ
เมื่อพบความผิดปกติ องค์กรควรมีขั้นตอนแยกอุปกรณ์ออกจากเครือข่าย ตรวจสอบขอบเขตความเสียหาย และกู้คืนระบบจากแหล่งที่เชื่อถือได้ การแยกอุปกรณ์ที่ได้รับผลกระทบอย่างรวดเร็วช่วยลดโอกาสที่มัลแวร์จะเข้าถึงเครื่องอื่น
สรุป: ความเสี่ยงอยู่ที่การรวมกำลังของอุปกรณ์จำนวนมาก
งานวิจัยของ Anthropic แสดงให้เห็นว่า AI Model ไม่จำเป็นต้องมีขนาดใหญ่มากหรือทำงานบน GPU ระดับดาต้าเซ็นเตอร์เสมอไป อุปกรณ์ IoT ที่มีทรัพยากรจำกัดสามารถทำงานร่วมกันเพื่อรันโมเดลขนาดใหญ่ได้ แม้จะแลกกับความเร็วที่ต่ำลง
การทดลองยังแสดงให้เห็นว่าโมเดลบางตัวสามารถเชื่อมโยงขั้นตอนการค้นหาเป้าหมาย การเข้าถึงระบบ และการตั้งค่า Inference เข้าด้วยกันได้ภายใต้เงื่อนไขที่กำหนด แต่ยังไม่มีหลักฐานว่า AI Worm สามารถแพร่กระจายอย่างอิสระและต่อเนื่องในเครือข่ายจริงที่มีระบบป้องกันครบถ้วนได้ตามสถานการณ์ที่น่ากังวลที่สุด
สำหรับผู้ดูแลระบบและองค์กร ประเด็นที่ควรให้ความสำคัญในตอนนี้คือการรักษาความปลอดภัยของอุปกรณ์ปลายทาง การแยกเครือข่าย การตรวจจับทราฟฟิกผิดปกติ และการลดช่องทางเข้าถึงที่ไม่จำเป็น เพราะเมื่อ AI สามารถช่วยจัดการงานหลายขั้นตอนได้ดีขึ้น อุปกรณ์ที่มีทรัพยากรต่ำก็อาจกลายเป็นส่วนหนึ่งของโครงสร้างการโจมตีที่ใหญ่ขึ้นได้
แหล่งข้อมูล: Anthropic Research, AI models may be capable of self-replicating without access to a datacenter